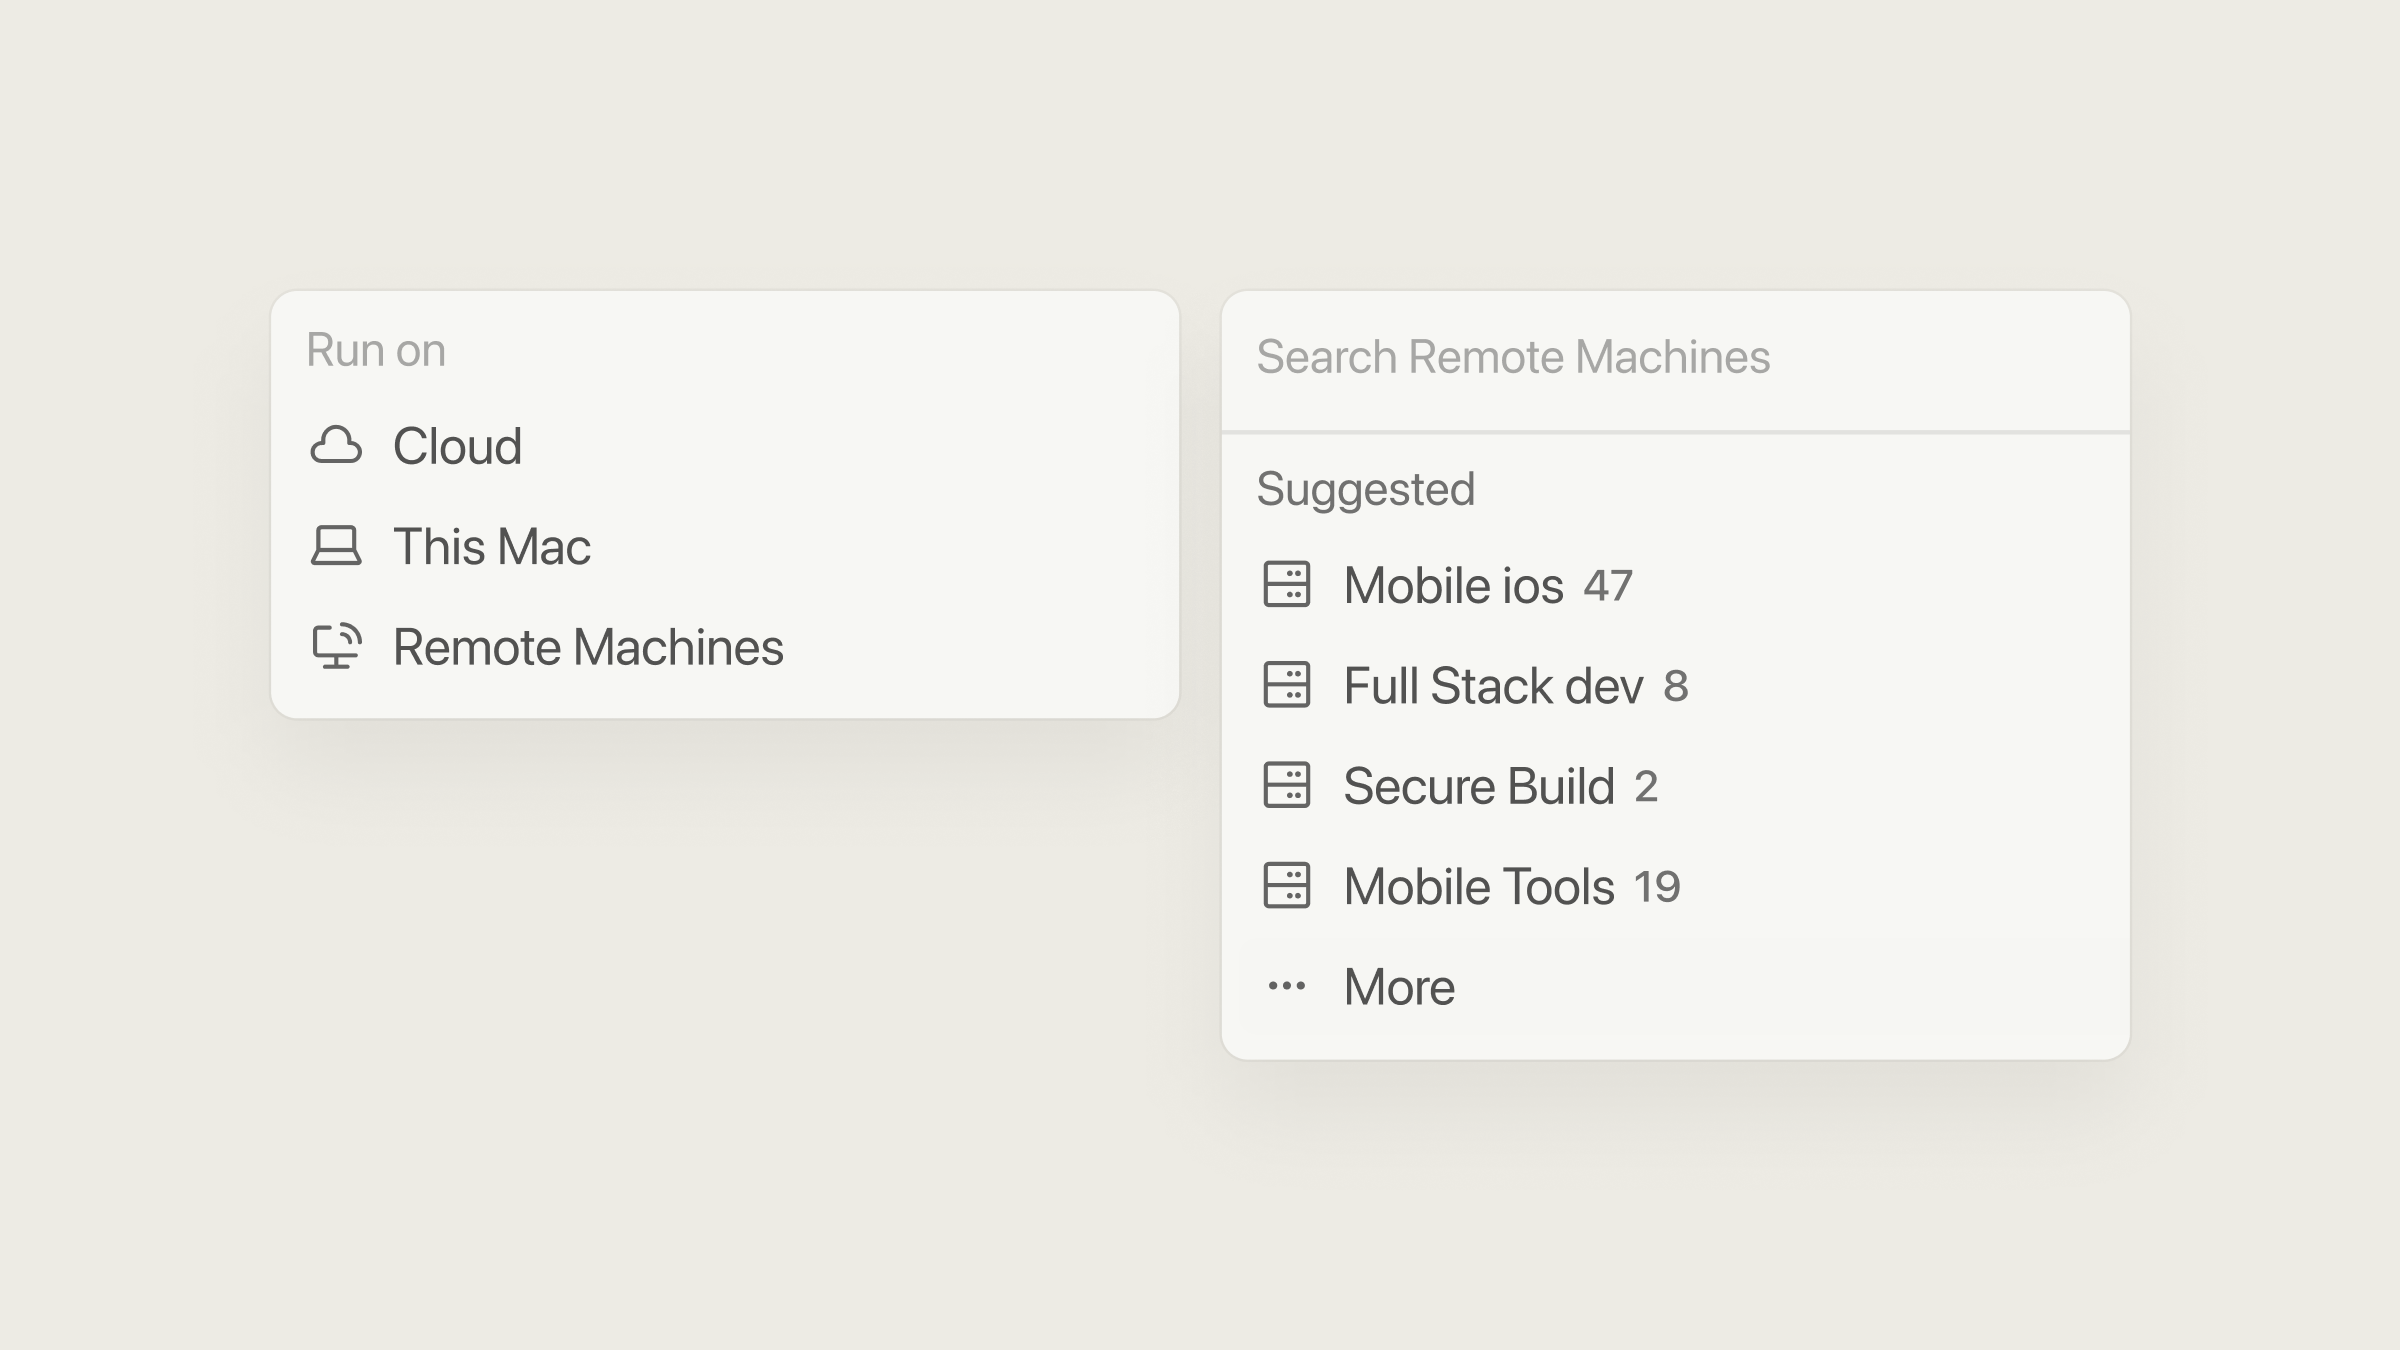
Cursor 推出Self-Hosted Machines自托管机器:企业本地执行,Cursor 负责云端推理
Cloud Agents 可在企业自有机器上执行任务,Cursor 云端继续负责智能体循环、推理和规划。
- Cursor 允许 Cloud Agents 在企业自有机器上执行文件、终端、浏览器和本地 MCP 操作;智能体循环、推理和规划仍在 Cursor 云端运行。
- 自托管主要解决三类限制:任务必须在企业网络内执行、必须访问内部系统,或依赖 Mac、GPU 和特殊构建环境。
- worker 只需主动建立出站 HTTPS 连接,无需开放入站端口;但代码内容、终端输出、diff、截图和本地 MCP 结果仍可能发送给 Cursor。
- My Machines 连接个人设备,Team Pools 提供可扩缩、可休眠、跨仓库的共享容量;机器、镜像、权限、成本和生产验证由企业负责。
Cursor 推出了 Self-Hosted Machines:Cloud Agents 现在可以在团队自建或自行管理的机器上执行任务。
此前,Cloud Agents 默认在 Cursor 管理的远程虚拟机中运行。现在,执行环境可以换成公司内网服务器、企业云主机、Mac、GPU 机器或本地设备;任务规划、模型推理和会话管理仍由 Cursor 云端完成。
Cursor 更新了什么
- 工具在企业机器上执行:读写文件、运行终端命令、控制浏览器和调用本地 MCP。
- 智能体仍由 Cursor 云端控制:理解任务、规划步骤、模型推理、会话状态和工具调用都没有移到企业内网。
整套 Cursor 智能体系统仍未部署到企业内网;云端智能体改用企业管理的执行环境。
Cursor 云端控制面
负责理解任务与决定下一步
- 智能体循环与会话状态
- 模型推理与规划
- 界面、任务管理与结果展示
企业网络内的执行面
负责执行本地工具
- 完整 checkout、构建缓存、本地凭据
- 文件、终端、浏览器与本地 MCP
- Mac、GPU、内网服务与现有流水线
连接由 worker 主动向外建立;无需入站端口。文件内容、终端输出、diff、截图与本地 MCP 结果仍可能按任务需要回传。

Cursor 称,其内部合并的 PR 中已有超过 60% 由云端智能体创建。这个数字是 Cursor 自报,不能用于推断其他企业的生产率。
Self-Hosted Machines 如何运作
系统由三部分组成:
- Cursor 云端:完成推理和规划,并发出工具调用。
- 本地 worker:保存仓库工作副本,在本机执行工具调用。
- HTTPS 出站连接:worker 主动连接 Cursor 并回传结果,企业无需开放入站端口、公网 IP 或 VPN。
安装 Cursor CLI 后启动 worker:
agent worker start
一次任务的执行过程是:Cursor 发送工具调用,worker 本地执行并回传结果,Cursor 再决定下一步。
任务入口不变:团队仍可从 Cursor 桌面端、cursor.com、移动端、Slack、GitHub 和 Linear 启动和管理 Cloud Agents。
worker 需要访问 api2.cursor.sh 和 api2direct.cursor.sh 来维持智能体会话。若要上传截图、视频或日志引用等 Cloud Agent 产物,还需要访问 cloud-agent-artifacts.s3.us-east-1.amazonaws.com。阻断第三个域名会关闭产物上传,但工具调用与结果回传仍可继续。
完整 checkout、构建缓存和机器本地凭据可以保留在企业机器上。任务执行时,推理所需的文件内容、终端输出、diff、截图、本地 MCP 结果和路由元数据仍会发送给 Cursor;开启桌面共享后,桌面画面也会被传输。
为什么要使用自托管机器
自托管主要解决三类限制:
- 执行环境受政策限制。 完整 checkout、工具执行或构建产物必须位于企业账户或指定网络内。
- 任务必须访问内部系统。 私有代码仓库、包仓库、测试集群、数据库或业务服务无法安全接入 Cursor 托管环境。
- 任务依赖专用硬件或现有环境。 例如 iOS/macOS 构建需要 Apple Silicon Mac,模型或图形任务需要 GPU,构建还可能依赖持久磁盘、自定义系统或 Kubernetes。


如果没有这些限制,Cursor 托管环境通常更省事:Cursor 负责虚拟机隔离、网络控制和容量,团队不必维护 worker 基础设施。
关键功能和技术能力
Self-Hosted Machines 提供两种机器组织方式:
- My Machines:连接个人笔记本、开发机或单台虚拟机,适合个人任务。
- Team Pools:用服务账户、统一镜像和具名资源池为团队提供共享容量。用户选择资源池,不必指定具体机器或仓库。
Team Pool 中有空闲 worker 时,它会认领请求;没有空闲容量时,请求进入等待队列。团队运行的控制器监视队列,并调用团队提供的 spawn 脚本启动虚拟机、容器或沙箱。
- 任务结束:worker 可重置回池,也可保存快照后休眠;后续消息在重连窗口内到达时,可以用相同 ID 恢复,减少空闲运行成本和重新构建工作区的等待。
- 资源池分组:可按操作系统、硬件、网络范围或安全级别分池,不必绑定单个仓库。
请求进入资源池
任务选择具名能力池,不绑定某台机器或单一仓库。
查找空闲 worker
有空闲容量时,worker 直接认领请求。
控制器补充容量
没有空闲机器时,控制器调用团队的 spawn 脚本。
本地执行任务
worker 使用自有代码、网络、硬件和构建环境。
按空闲策略回收
idle timeout 到期后重置回池,或保存快照后休眠。
- 部署方式:支持企业服务器、持久主机、Docker、Kubernetes,以及 AWS Lambda、Cloudflare、Coder、Daytona、E2B、Modal、Namespace、Vercel 等平台。官方集成提供接入方式,实际镜像、密钥、隔离、扩缩容和生产验证仍由团队负责。
- Computer use:Linux 和 Mac 安装 Chrome 或 Chromium 等桌面依赖后,可控制浏览器、使用公司 SSO 会话、操作内网页面或在 Mac 上完成 Xcode 构建;用户可以实时查看桌面并接管操作。
- 当前限制:Cursor 文档目前写明,每个用户最多可连接 200 个 worker,每个团队最多 1000 个;更大规模需要联系 Cursor。Team Pools 还要求 Enterprise 方案、服务账户 API key,并由管理员启用相关设置。
能够获得什么,以及需要承担什么
自托管让 Cloud Agents 直接使用企业已有的代码、内网、缓存、构建链、测试服务、Mac、GPU 和桌面环境。企业也因此接手机器、网络、权限、容量和成本管理。
| 维度 | Cursor 托管环境 | Self-Hosted Machines |
|---|---|---|
| 机器与镜像 | Cursor 配置和维护专用虚拟机 | 团队负责机器、镜像、补丁和生命周期 |
| 网络与服务 | 使用 Cursor 的网络控制和私网连接能力 | 团队负责出站规则、内网路由和服务访问 |
| 密钥与权限 | 按 Cursor 环境能力配置 | 团队决定 worker 身份、凭据范围和本地权限 |
| 容量 | Cursor 提供托管算力 | 团队负责控制器、spawn 脚本、配额和故障恢复 |
| 成本 | 模型价格包含托管执行基础设施 | 模型照常计费,另付机器、容器或集群成本 |
| 生产验证 | 平台负责通用运行环境 | 团队验证镜像、隔离、伸缩、日志和业务安全 |
采用前先确认三件事:
- 哪些资产必须留在企业环境;
- 哪些任务内容允许发送给 Cursor;
- worker 需要哪些本地权限。
Cursor 自托管机器:执行环境回到企业,智能体仍在云端
企业可以让 Cloud Agents 使用自己的内网、硬件和构建环境,但推理、规划及任务数据回传仍由 Cursor 云端处理。
Cursor 负责推理,企业机器负责执行
Cursor 云端继续理解任务、规划步骤、保存会话并发出工具调用;企业机器上的 worker 保存仓库副本,读写文件、运行终端、浏览器和本地 MCP。
一条由 worker 发起的 HTTPS 出站连接
安装 Cursor CLI 并运行 agent worker start。worker 主动连接 Cursor,接收工具调用,在本地执行后回传结果;企业不需要开放入站端口、公网 IP 或 VPN。
有明确环境限制时再自托管
适合完整 checkout 或构建产物必须留在企业环境、任务必须访问内部服务,或依赖 Apple Silicon、GPU、持久磁盘和定制系统的团队。没有这些限制时,Cursor 托管环境通常更省维护。
资源池解决调度,企业接手机器治理
Team Pools 让空闲 worker 认领请求;容量不足时,团队控制器调用 spawn 脚本启动机器,任务结束后重置回池或快照休眠。企业负责镜像、补丁、密钥、网络、隔离、扩缩容、故障恢复和机器成本。
把 Cloud Agent 的工作箱搬回公司以后
Cloud Agents 默认在 Cursor 管理的远程虚拟机中执行;受限环境可能无法直接访问企业内部资源。
推理、规划和会话仍在 Cursor 云端;文件、终端、浏览器和本地 MCP 在企业机器上执行。
企业无需开放入站端口、公网 IP 或 VPN;但任务所需的文件内容、输出、diff 和截图仍会通过连接回传。
自托管适合必须访问内部系统、受政策限制或依赖 Mac、GPU、持久磁盘和定制系统的任务。
Team Pools 支持共享容量、排队、spawn 启动、任务后重置回池或快照休眠;团队负责扩缩容和故障恢复。
企业接手机器、镜像、补丁、密钥、隔离、容量和成本管理;采用前必须明确资产边界、可回传内容和 worker 权限。